8 октября 2026 года Anthropic объявила Anthropic Cyber Mission — долгосрочную инициативу по поддержке специалистов, которые защищают критические системы и открытое программное обеспечение. В стартовый набор вошли программа Critical Infrastructure Defense Program (CIDP) и добровольный OSS Scanner. Компания описывает их как практическую помощь защитникам, а не как универсальную автоматическую защиту от атак. Независимые публикации Axios и CyberScoop отдельно сообщили о запуске и его фокусе на промышленной инфраструктуре.
Что предлагает программа для критической инфраструктуры
CIDP предназначена для поставщиков услуг и организаций, работающих с операционными технологиями — системами управления электросетями, водоснабжением, транспортом и промышленным оборудованием. Anthropic намерена предоставлять участникам доступ к своим моделям Claude, инженерам на площадке и исследованиям угроз. Среди стартовых партнёров компания перечисляет консалтинговые и кибербезопасностные фирмы, интеграторов и производителей оборудования. Это ограниченная работа с выбранной группой партнёров, а не открытый продукт, который любой оператор может подключить самостоятельно.
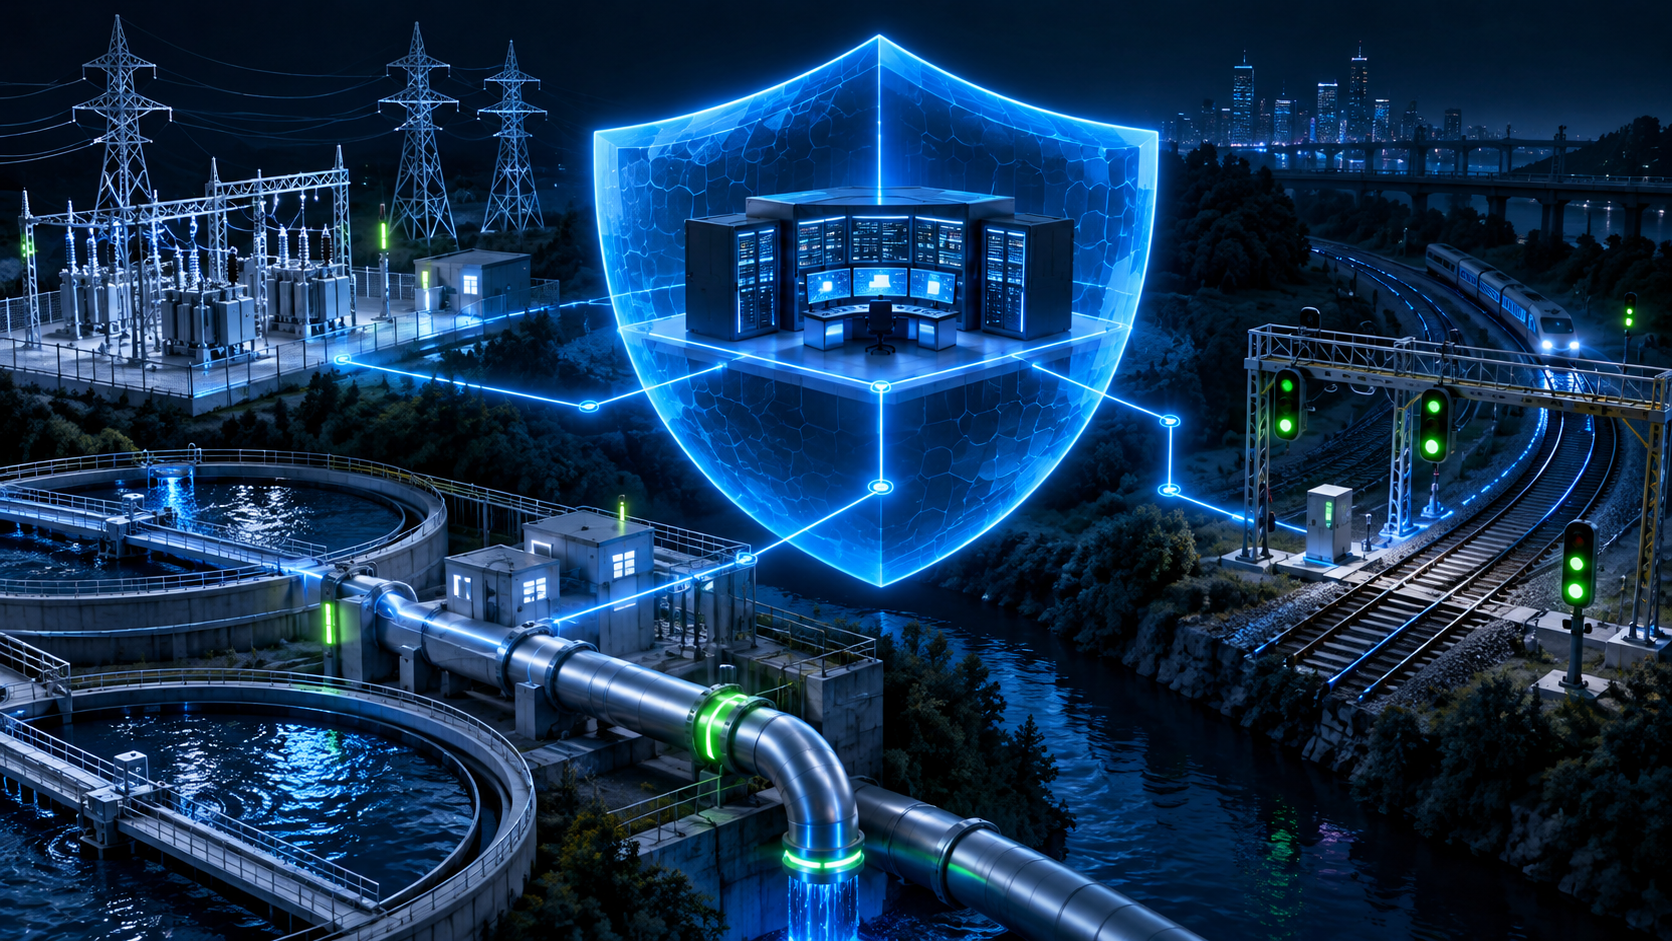
У промышленной инфраструктуры есть особенности, которые отличают её от обычного офисного ПО. Контроллеры и производственные сети могут работать десятилетиями, оборудование часто специализировано, а обновление иногда нельзя выполнить без остановки процесса. Поэтому найденная уязвимость не означает, что исправление можно немедленно установить: операторы и их подрядчики должны оценить риск, проверить совместимость и выбрать безопасное окно обслуживания. В анонсе Anthropic признаёт, что некоторые исправления для работающего оборудования могут задерживаться надолго.
Как устроен OSS Scanner и где нужна проверка человека
Вторая часть инициативы — OSS Scanner для сопровождающих открытых проектов. Это добровольная программа: подключённые проекты должны получать периодические проверки моделями Anthropic бесплатно. В отчётах могут быть описание проблемы, пример её эксплуатации и предлагаемое исправление, если модель смогла его сформулировать. По заявлению компании, сканер вдохновлён OSS-Fuzz и рассчитан прежде всего на проекты, у команд которых есть возможность разбирать поступающие результаты.
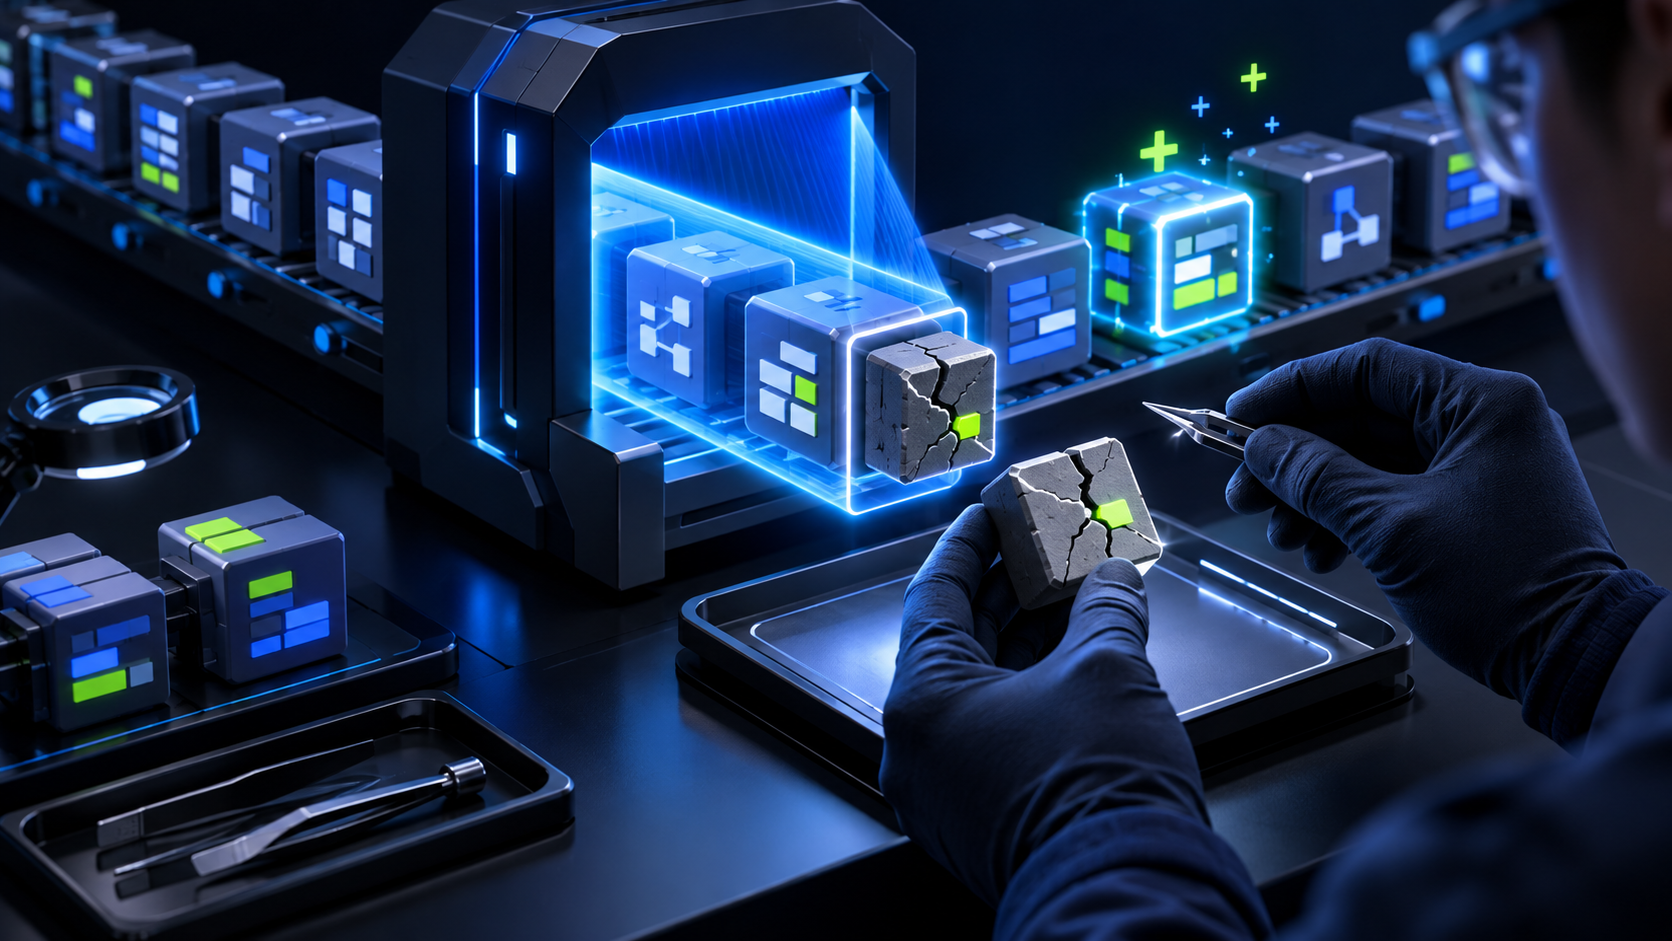
Ключевое ограничение Anthropic формулирует прямо: отчёты OSS Scanner создаются моделью и отправляются без предварительной проверки человеком. Компания ожидает высокий процент верных находок, но предупреждает, что отдельные оценки серьёзности и другие детали могут быть ошибочными. Поэтому вывод модели нельзя автоматически считать подтверждённой уязвимостью, а предложенный патч — готовым к слиянию исправлением. Сопровождающим нужно воспроизвести проблему, проверить влияние на версии и конфигурации проекта, а затем провести обычное ревью кода.
Кому доступно участие и чего анонс не обещает
Для открытых проектов Anthropic предлагает регистрацию сопровождающим, а для критической инфраструктуры — форму выражения интереса поставщикам продуктов и услуг. Cyber Verification Program остаётся отдельным каналом, через который подходящие команды безопасности могут запросить расширенный доступ к возможностям моделей для защитной работы. Из объявления нельзя заключить, что новый сканер открыт для любых репозиториев без регистрации, что он непрерывно наблюдает за публичными пакетами или что участие гарантирует устранение каждой уязвимости.
Для команды проекта разумный порядок действий остаётся привычным: изучить условия подключения, определить ответственных за приём отчётов, проверить каждый результат в изолированной среде, оценить последствия и подготовить исправление по правилам проекта. Для промышленного оператора важнее согласовать работу с поставщиками и инженерами, которые знают конкретное оборудование. В учебном сценарии сопровождающий небольшой библиотеки может сначала подключить тестовый репозиторий, назначить отдельного проверяющего и измерить, сколько времени занимает воспроизведение и разбор результатов. Это пример процесса, а не опубликованный кейс Anthropic.
Cyber Mission показывает, что Anthropic хочет направлять возможности моделей на поиск и устранение слабых мест вместе с профильными командами. Практическая ценность будет зависеть от качества находок, скорости человеческой проверки и способности владельцев систем безопасно внедрять исправления. Начать можно с официального описания инициативы Anthropic; детали доступа и состав программ стоит сверять с актуальными страницами регистрации, поскольку условия могут меняться.