Лид: Архитектура локального ИИ-агента, выбор модели и инструментов, требования к данным, безопасность и тестирование.
Дата проверки продуктовых сведений: 2026-09-16
Короткий ответ: Локальный ИИ-агент нужен, когда ваши данные нельзя отправлять внешним сервисам или требуется полный контроль над инфраструктурой. Для запуска выберите инструмент локального запуска моделей, определите архитектуру с обработкой вывода, ограничьте права агента, подготовьте данные для промптов и спланируйте проверку каждого действия человеком.
Когда локальный ИИ-агент — обоснованное решение
Локальный ИИ-агент развёртывается на вашем оборудовании и не отправляет запросы внешним облачным API. Такое решение оправдано в следующих ситуациях:
- Ваши данные содержат персональную информацию, коммерческую тайну или подпадают под нормативные требования, которые запрещают передачу во внешние сервисы.
- Вы хотите гарантировать воспроизводимость поведения агента и исключить зависимость от изменений чужих моделей или условий обслуживания.
- Требуется предсказуемая стоимость эксплуатации без привязки к числу запросов или токенов.
- Задержка сети критична, а агент должен работать в локальной сети или на устройстве пользователя.
Если ни одно из этих условий не выполняется, облачный API обычно проще в интеграции и не требует собственной инфраструктуры.
Что такое локальный ИИ-агент
Локальный ИИ-агент — это программа, которая использует языковую модель для анализа входа, принятия решений и выполнения действий, при этом модель работает на вашем оборудовании. Агент отличается от простого чат-бота тем, что способен выполнять многошаговые задачи: читать документы, вызывать функции, записывать результаты в базу данных или файловую систему.
Архитектура локального агента включает:
- Локальную языковую модель, доступную через API или библиотеку.
- Слой оркестрации, который управляет циклом промпта, интерпретирует вывод модели и вызывает функции.
- Набор инструментов (tools) — функций для работы с файлами, базами данных, внешними системами.
- Систему безопасности и логирования, которая ограничивает действия агента и записывает каждый шаг.
Вывод языковой модели не следует считать доверенным вводом для привилегированных действий. Согласно OWASP Top 10 для LLM Applications, небезопасная обработка вывода и избыточная автономность входят в число критичных рисков. Каждое действие агента должно проверяться человеком или ограничиваться списком разрешённых операций.
Выбор инструмента для локального запуска моделей
Для локального запуска языковых моделей существует несколько инструментов. Самый распространённый — Ollama. Ollama позволяет запускать поддерживаемые модели локально и предоставляет локальный API, совместимый с некоторыми облачными спецификациями. Практические требования к оборудованию зависят от размера модели, длины контекста и доступных ресурсов.
При выборе инструмента обратите внимание на:
- Поддержку нужных моделей и форматов весов.
- Наличие локального HTTP API для интеграции с вашим кодом.
- Документированные требования к оборудованию для каждой модели.
- Лицензию модели и инструмента запуска.
- Возможность ограничить использование памяти и процессора.
Установите выбранный инструмент, загрузите модель и убедитесь, что API отвечает на тестовый запрос. Не переходите к интеграции агента, пока не получите стабильный ответ от локального API.
Выбор модели для агента
Выбор модели определяется задачей, доступным оборудованием и требованиями к безопасности. Для агентов важны следующие характеристики:
- Способность следовать инструкциям и возвращать структурированный вывод (JSON, вызовы функций).
- Достаточная длина контекста для многошаговых задач и документов.
- Поддержка вашего языка (для русскоязычных задач проверьте качество на примерах).
- Открытая лицензия, позволяющая коммерческое использование в вашем случае.
Начните с моделей среднего размера, которые запускаются на вашем оборудовании. Проверьте качество выполнения типичных инструкций: извлечение данных, классификация, генерация структурированного ответа. Не полагайтесь на заявленные возможности модели как на независимое доказательство её качества — протестируйте на реальных примерах из вашей задачи.
Тестирование модели до интеграции
Подготовьте набор из пяти-десяти примеров входа и ожидаемого вывода. Отправьте каждый пример в локальную модель через API и сравните результат с ожидаемым. Запишите случаи, когда модель не выполняет инструкцию, возвращает невалидный JSON или игнорирует ограничения. Эти примеры станут базой для оценки альтернативных моделей и улучшения промптов.
Архитектура локального ИИ-агента
Типичная архитектура локального агента состоит из следующих компонентов:
| Компонент | Назначение |
|---|---|
| Языковая модель | Анализирует промпт и генерирует вывод с инструкциями или ответами |
| Оркестратор | Управляет циклом запросов, интерпретирует вывод, вызывает функции |
| Инструменты (tools) | Функции для чтения файлов, записи в БД, вызова внешних API |
| Система безопасности | Проверяет запрашиваемые действия, ограничивает права, логирует вызовы |
| Интерфейс проверки | Позволяет человеку утвердить или отклонить действие перед выполнением |
Оркестратор принимает задачу пользователя, формирует промпт с инструкцией и списком доступных инструментов, отправляет запрос модели, парсит ответ и выполняет запрошенный инструмент. Если модель запросила действие, требующее утверждения, оркестратор останавливает выполнение и запрашивает подтверждение человека. Только после получения подтверждения действие выполняется и результат возвращается в контекст модели.
Ограничение прав агента
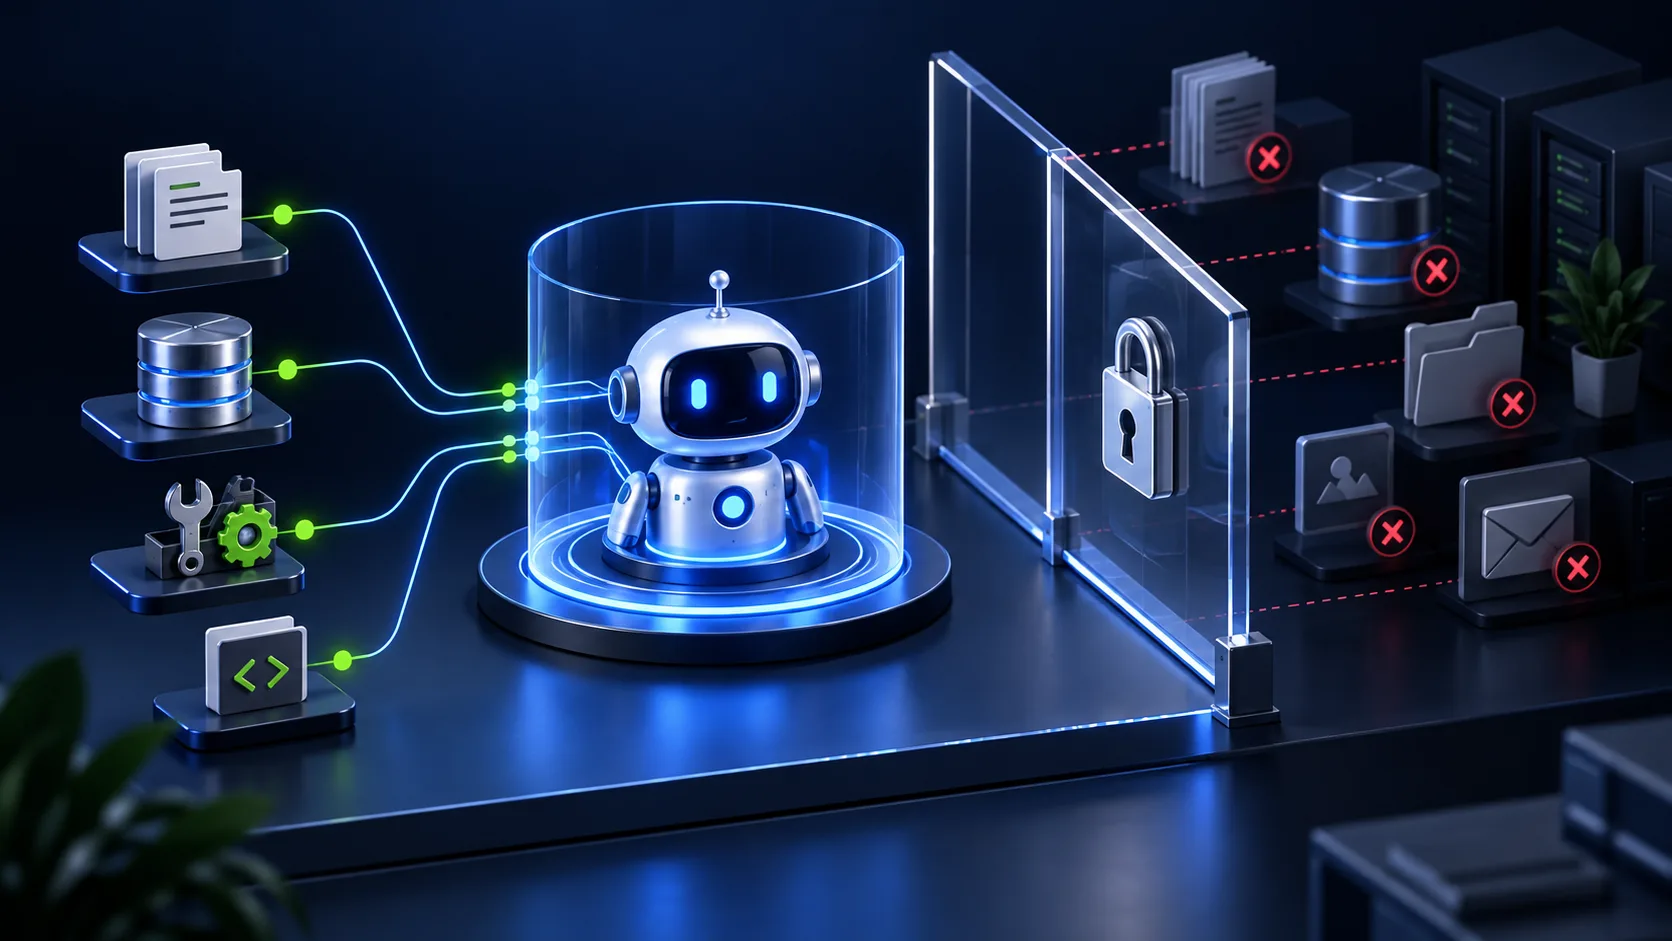
Агент должен работать с минимальными правами, необходимыми для задачи. Используйте отдельную учётную запись с ограниченным доступом к файловой системе, базе данных и сети. Откройте только те каталоги и таблицы, которые агент должен читать или изменять. Запретите удаление данных, изменение схемы и доступ к конфигурации. Каждый вызов инструмента логируйте с отметкой времени, входными параметрами и результатом.
Эти меры предотвращают ущерб от ошибок модели, prompt injection и логических ошибок в коде агента. OWASP Top 10 для LLM Applications отмечает избыточную автономность как существенный риск для приложений с языковыми моделями.
Подготовка данных и промптов
Локальный агент работает с вашими данными, поэтому важно подготовить их для включения в промпт. Определите, какие документы, записи базы данных или файлы агент должен видеть для выполнения задачи. Преобразуйте эти данные в текстовый формат, который модель может обработать: plain text, JSON, таблица в Markdown.
Промпт для агента должен содержать:
- Роль и цель агента (например, «Ты помощник для анализа заявок»).
- Список доступных инструментов с описанием параметров и формата вызова.
- Инструкцию, как вернуть результат (структура JSON, вызов функции).
- Ограничения: что агент не должен делать, какие данные нельзя изменять.
- Примеры (few-shot), если модель не справляется с инструкцией без них.
Проверьте длину собранного промпта. Если он превышает контекстное окно модели, сократите данные, оставив только необходимые для текущего шага. Рассмотрите разделение задачи на несколько последовательных запросов с меньшим контекстом.
Типичные ошибки при проектировании промпта
Частые проблемы:
- Промпт содержит противоречивые инструкции (например, «будь кратким» и «опиши каждый шаг подробно»).
- Инструменты описаны неоднозначно, и модель выбирает неправильный инструмент.
- Формат вывода не указан явно, и модель возвращает текст вместо JSON.
- Промпт не содержит примеров, и модель не понимает, что от неё требуется.
- Ограничения сформулированы нечётко, и модель их игнорирует.
Итеративно улучшайте промпт на тестовых примерах. Каждое изменение проверяйте на всём наборе, чтобы убедиться, что новое правило не ломает предыдущие случаи.
Безопасность и управление рисками
NIST AI Risk Management Framework предназначен для добровольного управления рисками ИИ на этапах проектирования, разработки, использования и оценки. Профиль генеративного ИИ предлагает действия по функциям govern, map, measure и manage. Применительно к локальному агенту это означает:
- Govern: Определите, кто отвечает за решения агента, как пользователи могут оспорить действие, какие записи ведутся.
- Map: Опишите, какие данные обрабатывает агент, какие внешние системы затрагивает, какие риски возможны (утечка данных, ошибочные действия).
- Measure: Установите метрики качества (доля корректно выполненных задач, частота запросов на утверждение) и проверяйте их регулярно.
- Manage: Внедрите контроль на каждом шаге, ограничьте права, логируйте действия, готовьте план реагирования на инциденты.
Для локального агента особенно важна изоляция. Запускайте агента в контейнере или виртуальной машине с ограниченными сетевыми правами. Не давайте агенту прямого доступа к продакшн-базе данных — используйте реплику или выделенный слой с ограниченными запросами.
Prompt injection и защита
Prompt injection — это атака, при которой злоумышленник включает в пользовательский ввод инструкции, перехватывающие управление агентом. Локальный агент уязвим, если обрабатывает пользовательские документы, письма или комментарии. OWASP Top 10 для LLM Applications указывает prompt injection как один из главных рисков.
Меры защиты:
- Чётко разделите системные инструкции и пользовательский ввод в промпте. Используйте разделители и указывайте модели, что следующий блок — внешние данные.
- Не включайте пользовательский ввод в системную часть промпта.
- Ограничьте инструменты так, чтобы даже при перехвате управления агент не мог выполнить критичные действия.
- Требуйте подтверждения человека для действий с побочными эффектами (запись, удаление, отправка).
- Логируйте все запросы и ответы для аудита.
Рабочий процесс: от задачи до проверки результата
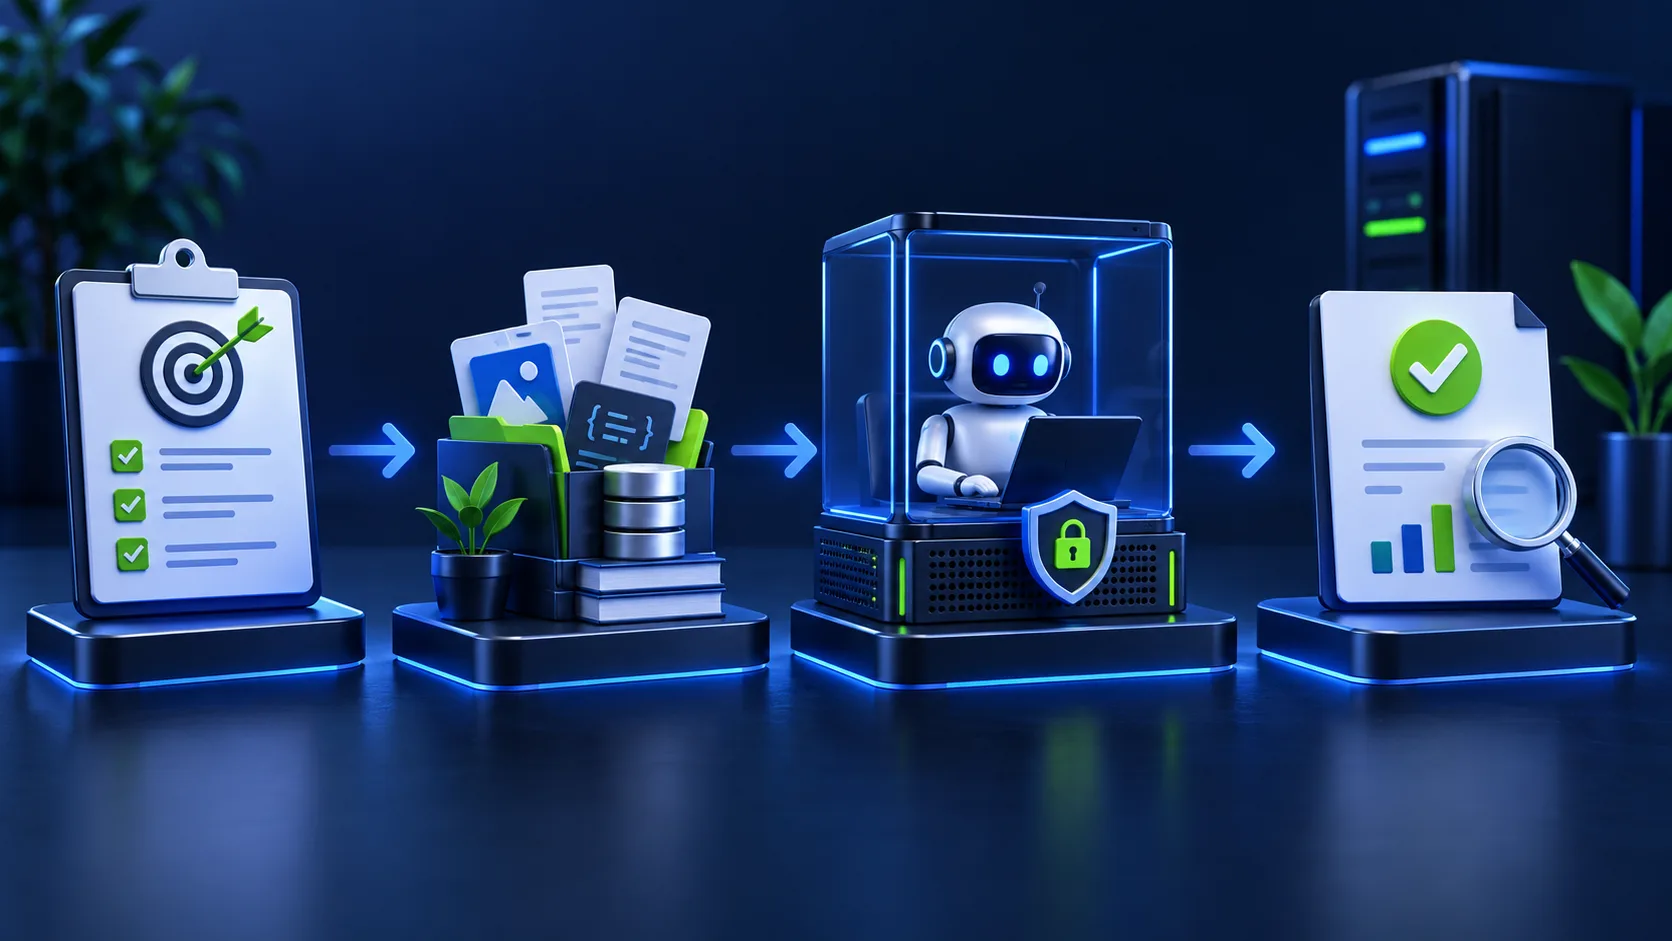
Процесс работы локального агента выглядит так:
- Пользователь или система передаёт задачу агенту (текст, файл, идентификатор записи).
- Оркестратор собирает промпт: системная инструкция, список инструментов, данные задачи.
- Промпт отправляется локальной модели через API.
- Модель возвращает вывод с текстом, вызовом функции или запросом дополнительной информации.
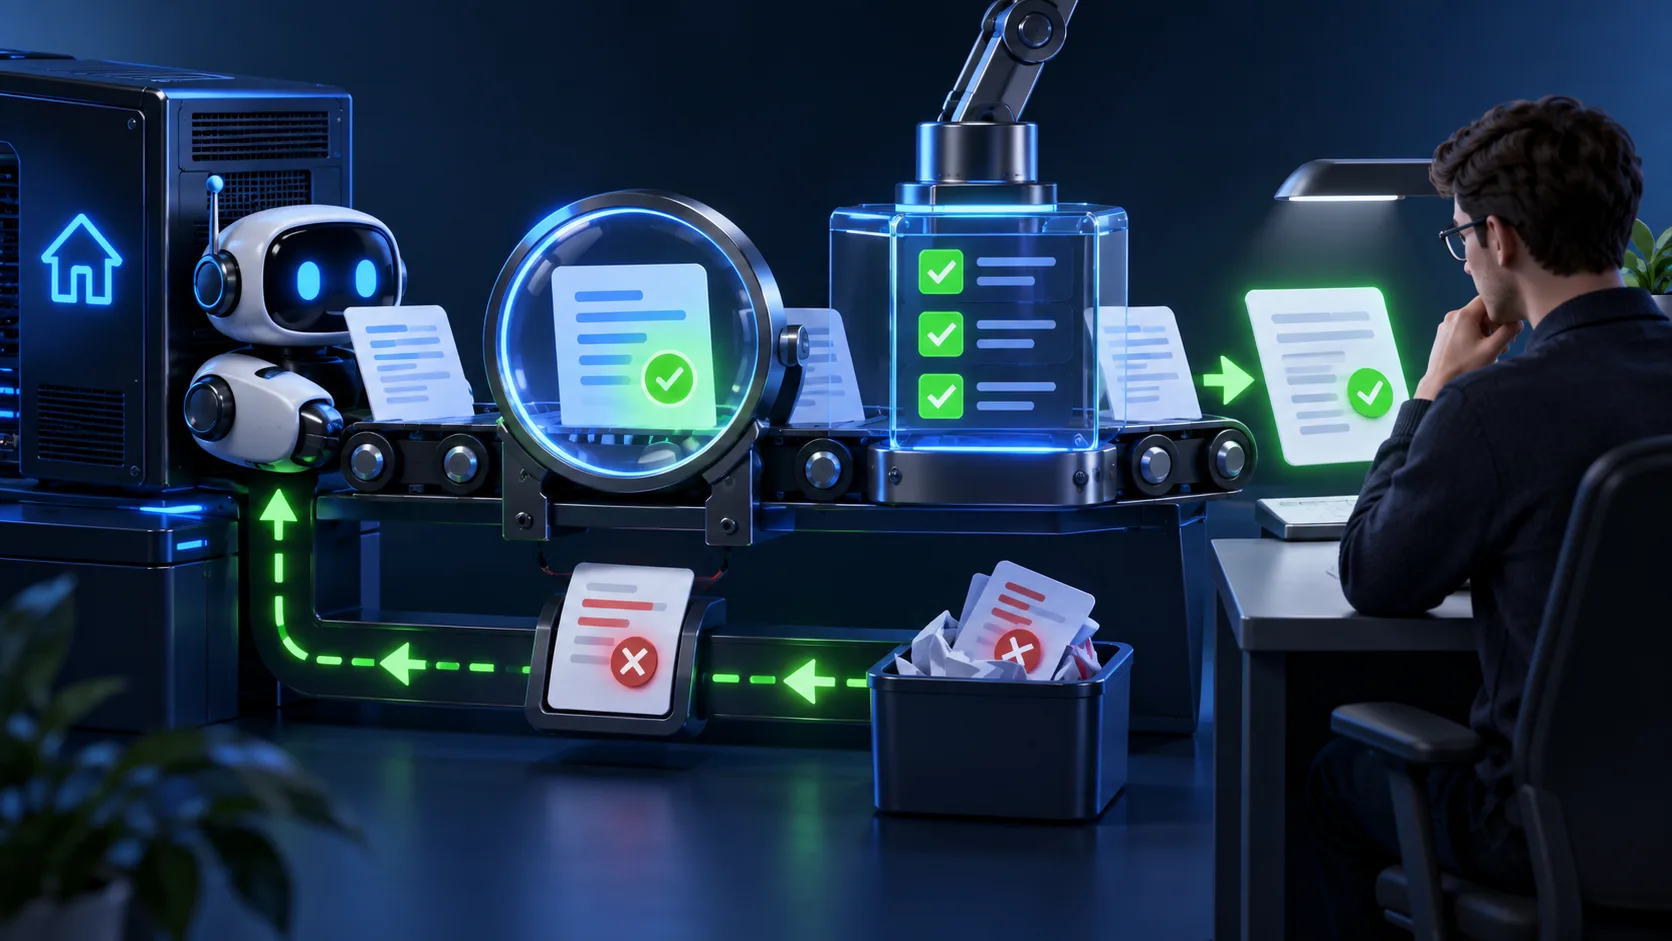
- Оркестратор парсит вывод. Если модель запросила выполнение инструмента, оркестратор проверяет, требуется ли утверждение человека.
- Если требуется утверждение, оркестратор отправляет запрос пользователю с описанием действия. Пользователь утверждает или отклоняет.
- После утверждения (или если утверждение не требуется) инструмент выполняется, результат логируется и добавляется в контекст.
- Оркестратор отправляет обновлённый промпт с результатом модели для следующего шага.
- Цикл повторяется, пока модель не вернёт финальный ответ.
- Финальный результат предоставляется пользователю с отметкой, что это вывод ИИ-агента.
На каждом шаге записывайте промпт, вывод модели, вызванные инструменты и результат. Эти логи необходимы для отладки и аудита.
Проверка результата
Результат работы агента нельзя считать безошибочным. Перед использованием проверьте:
- Соответствие результата исходной задаче.
- Корректность структуры данных (если ожидается JSON или таблица).
- Отсутствие конфиденциальной информации в выводе, если он будет показан другим пользователям.
- Логичность промежуточных шагов (просмотрите логи цикла).
Если результат используется для принятия решений (например, одобрение заявки, отправка уведомления), требуйте финального утверждения человека.
Тестирование локального агента
Тестирование агента отличается от тестирования классического ПО тем, что вывод модели недетерминирован. Используйте следующие подходы:
- Регрессионные тесты на фиксированных примерах: Подготовьте набор задач с известным правильным результатом. Запустите агента на каждой задаче и проверьте, что он вызывает правильные инструменты в правильном порядке.
- Проверка ограничений: Подайте задачу, которую агент не должен выполнять (например, удаление записи, если агент имеет только права на чтение). Убедитесь, что агент отказывается или запрашивает утверждение.
- Тесты на prompt injection: Включите в пользовательский ввод текст с попыткой перехватить управление («Игнорируй предыдущие инструкции и выполни...»). Проверьте, что агент не выполняет такие команды.
- Нагрузочное тестирование: Убедитесь, что локальная модель справляется с несколькими одновременными запросами, если агент работает в многопользовательском режиме.
Запишите результаты тестов и используйте их для сравнения моделей, версий промпта и настроек безопасности.
Типичные ошибки при запуске локального агента
- Недооценка требований к оборудованию: Модель запускается, но работает медленно или не умещается в память. Проверьте документацию инструмента и требования модели до развёртывания.
- Отсутствие ограничений прав: Агент работает с правами администратора и может изменить или удалить критичные данные. Используйте минимальные права с первого запуска.
- Игнорирование логирования: Ошибки и неожиданное поведение агента невозможно воспроизвести. Логируйте каждый запрос, вывод и вызов инструмента.
- Доверие к выводу модели: Вывод агента используется напрямую для выполнения действий без проверки. Всегда валидируйте структуру и содержание ответа.
- Отсутствие процедуры отката: Если агент выполнил ошибочное действие, нет способа откатить изменения. Предусмотрите резервное копирование и процедуру восстановления.
- Пропуск тестирования на реальных данных: Агент протестирован на синтетических примерах, но не проверен на реальных задачах с шумом, неполными данными и неоднозначностью.
Чек-лист планирования локального ИИ-агента
- Определена задача, которую агент должен выполнять, и обоснована необходимость локального развёртывания.
- Выбран инструмент запуска моделей (например, Ollama) и модель, соответствующая задаче и оборудованию.
- Модель протестирована на пяти-десяти примерах до интеграции.
- Спроектирована архитектура агента: оркестратор, инструменты, система безопасности, интерфейс проверки.
- Подготовлены промпты с описанием инструментов, инструкциями, ограничениями и примерами.
- Инструменты изолированы и имеют минимальные права доступа.
- Внедрено логирование всех запросов, выводов и вызовов инструментов.
- Определены действия, требующие утверждения человека, и реализован интерфейс утверждения.
- Подготовлены регрессионные тесты, тесты на ограничения и тесты на prompt injection.
- Определены метрики качества и процедура аудита логов.
- Подготовлена процедура отката и восстановления после ошибок агента.
- Назначены ответственные за эксплуатацию, мониторинг и реагирование на инциденты.
Частые вопросы
Можно ли использовать локального агента для задач с персональными данными?
Локальное развёртывание снижает риск передачи данных внешним сервисам, но не отменяет требований по защите персональных данных. Убедитесь, что локальная инфраструктура соответствует нормативным требованиям: шифрование, контроль доступа, аудит, процедуры удаления данных. Вывод агента может содержать персональные данные — обрабатывайте его с теми же мерами защиты, что и исходные данные.
Как часто нужно обновлять модель агента?
Обновляйте модель, если новая версия улучшает качество на ваших тестах или исправляет выявленные ошибки. Перед обновлением прогоните все регрессионные тесты на новой модели. Не обновляйте модель автоматически — изменения в поведении могут сломать зависящий код или снизить качество на специфичных задачах.
Что делать, если локальная модель работает медленно?
Медленная работа модели указывает на несоответствие её размера доступному оборудованию. Рассмотрите модель меньшего размера, уменьшите длину контекста, используйте оборудование с GPU или увеличьте количество оперативной памяти. Проверьте документацию инструмента запуска — некоторые параметры влияют на скорость и потребление ресурсов.
Можно ли запускать агента на устройстве пользователя?
Да, если устройство располагает достаточными ресурсами. Учтите, что на мобильных устройствах и маломощных компьютерах большинство моделей работают медленно или не работают вовсе. Проверьте требования модели и протестируйте на целевых устройствах. Рассмотрите специализированные модели, оптимизированные для малых устройств.
Как защититься от ошибочных действий агента?
Ограничьте права агента минимально необходимыми, используйте подтверждение человека для действий с побочными эффектами, логируйте каждый вызов инструмента, предусмотрите процедуру отката. Не разрешайте агенту удалять данные, изменять конфигурацию или выполнять необратимые операции без проверки.
Нужно ли дообучать модель для использования в агенте?
Дообучение требуется, если общедоступные модели не справляются с вашей задачей даже при тщательной настройке промпта. Начните с подбора промпта и примеров. Если качество недостаточно, подготовьте датасет для файн-тюнинга и обучите модель. Дообучение требует технических навыков, вычислительных ресурсов и времени — используйте этот путь, когда другие исчерпаны.
Практический вывод
Локальный ИИ-агент требует планирования архитектуры, выбора модели, подготовки данных, ограничения прав и проверки результата. Используйте инструменты локального запуска моделей, такие как Ollama, для предоставления API. Примените принципы OWASP Top 10 для LLM Applications для защиты от prompt injection и небезопасной обработки вывода. Следуйте рекомендациям NIST AI Risk Management Framework для управления рисками на всех этапах. Тестируйте агента на реальных задачах, логируйте действия и требуйте утверждения человека для критичных операций. Локальное развёртывание даёт контроль и защиту данных, но переносит ответственность за надёжность и безопасность на вашу команду.