Claude Code и Claude API решают связанные, но разные задачи. Первый помогает человеку работать с существующим проектом через терминал: изучать файлы, обсуждать изменения, запускать команды и проверять результат. Второй нужен приложению, которому требуется самостоятельно отправлять запросы, получать структурированный ответ и встраивать его в собственный сценарий. Ошибка начинается там, где эти инструменты считают взаимозаменяемыми.
В этой статье разберём, как выбрать границу между Claude Code и API, как выглядит минимальная интеграция, где хранить ключи, как ограничивать стоимость и что делать при ошибках. Примеры кода учебные: перед использованием в рабочем сервисе их нужно дополнить авторизацией, журналированием, лимитами и обработкой персональных данных.
Claude Code и Claude API: в чём разница
Claude Code — инструмент для работы разработчика с репозиторием. Он запускается в окружении проекта и получает доступ к файлам и командам в рамках настроенных разрешений. В интерактивном режиме можно попросить его объяснить архитектуру, найти ошибку, подготовить патч или проверить тесты. Это интерфейс для работы человека с кодовой базой, а не универсальный HTTP-эндпоинт для клиентов сайта.
Claude API — программный интерфейс Anthropic. Приложение формирует запрос с моделью, лимитом вывода и массивом сообщений, отправляет его по HTTPS и разбирает JSON-ответ. Такой вариант подходит для чат-бота, классификатора обращений, помощника по документам, внутреннего поиска или автоматической обработки очереди.
| Критерий | Claude Code | Claude API |
|---|---|---|
| Главный пользователь | Разработчик в терминале | Приложение или сервер |
| Контекст | Файлы проекта, команды, сессия | Данные, которые приложение передало в запросе |
| Результат | Диалог, изменения и проверки | Ответ API и данные об использовании |
| Контроль | Разрешения инструментов и режим работы | Ключ, лимиты, валидация и серверная логика |
Практическое правило простое: если действие начинается с фразы «помоги мне изменить этот проект», смотрите в сторону Claude Code. Если оно начинается с «когда пользователь отправил форму, классифицируй текст и запиши результат в CRM», нужен API. В сложной системе они могут использоваться вместе: разработчик поддерживает интеграцию через Claude Code, а само приложение обращается к API.
Когда выбрать Claude Code
Claude Code полезен на этапе разработки и сопровождения. Он видит структуру рабочей папки, может последовательно читать связанные файлы и выполнять разрешённые команды. Это удобно для рефакторинга, подготовки тестов, анализа логов, миграций и ревью изменений. При этом инструмент не отменяет проверку человеком: перед записью или запуском потенциально опасной команды нужно понимать, что именно произойдёт.
Для одноразовой задачи можно использовать интерактивный режим. Для повторяемой проверки у Claude Code есть print-режим, в котором запрос передаётся через -p; документация также описывает JSON-вывод и ограничение числа агентных шагов. Это позволяет встроить CLI в локальный скрипт, но такой сценарий всё равно запускается в окружении, где доступны его настройки и разрешения.
claude -p "Проверь проект и перечисли команды для запуска тестов" \
  --output-format json \
  --max-turns 3
Пример учебный. Для CI нужно отдельно настроить учётные данные, рабочий каталог, сетевой доступ, тайм-ауты и политику разрешений. Не стоит без анализа добавлять --dangerously-skip-permissions: официальная CLI-документация прямо отмечает, что этот флаг отключает запросы разрешений и требует осторожного использования.
Когда нужен Claude API
API выбирают, когда решение должно работать без открытого терминала и быть частью серверного процесса. Например, после отправки заявки сервер может передать в Claude текст обращения и попросить вернуть категорию, краткое резюме и список следующих действий. Приложение затем проверяет ответ и сохраняет его в базе данных. Пользователь при этом не обязан знать, какая команда запустилась и где лежит репозиторий.
Messages API строится вокруг сообщений и параметров запроса. Минимальный запрос содержит модель, max_tokens и массив messages. В ответе приложение получает контент и сведения об использовании токенов. Модель лучше выбирать через конфигурацию, а не разносить её идентификатор по коду: названия и сроки поддержки меняются, поэтому перед обновлением нужно сверяться с официальным списком моделей и уведомлениями о выводе из эксплуатации.
import Anthropic from "@anthropic-ai/sdk";

const client = new Anthropic({
  apiKey: process.env.ANTHROPIC_API_KEY
});

const result = await client.messages.create({
  model: process.env.CLAUDE_MODEL,
  max_tokens: 600,
  messages: [
    { role: "user", content: "Составь краткий чек-лист проверки заявки." }
  ]
});

console.log(result.content);
console.log(result.usage);
Это учебный пример для серверного Node.js-приложения с официальным SDK. В реальном коде нужно проверить формат content, убрать секреты из логов, ограничить размер входных данных и решить, какие ответы разрешено показывать пользователю без дополнительной проверки.
Как спроектировать интеграцию
Надёжная интеграция начинается не с промпта, а с границы ответственности. Определите, какие данные приходят от пользователя, какие поля обязательны, что должно быть строго структурировано и кто принимает окончательное решение. Claude может подготовить предложение или классификацию, но финансовое списание, удаление записи и изменение прав доступа должны проходить через проверяемую бизнес-логику.
- Примите запрос на своём сервере и проверьте размер, тип и права доступа.
- Соберите контекст из разрешённых источников, исключив лишние персональные данные.
- Вызовите API с моделью и лимитом вывода из конфигурации.
- Проверьте статус ответа, структуру контента и допустимые значения полей.
- Сохраните минимум, необходимый для результата и диагностики: время, идентификатор запроса, модель и usage.
- Верните пользователю только прошедший проверку результат.
Если нужен JSON, описывайте схему на уровне приложения и валидируйте ответ отдельной библиотекой. Само обещание в инструкции «верни только JSON» не является заменой валидатору. При нарушении схемы лучше отправить запрос на повторную обработку с коротким исправляющим сообщением или перевести задачу в очередь ручной проверки.
Не передавайте API-ключ в браузер, мобильное приложение или публичный JavaScript-бандл. Клиент должен обращаться к вашему серверу, а сервер — к Anthropic. Так проще ограничить частоту запросов, сменить ключ, скрыть системные инструкции и не раскрыть чужим пользователям доступ к платному ресурсу.
Ключи, разрешения и безопасность
Ключ хранится в секретах окружения или в менеджере секретов, а не в репозитории. Для локальной разработки используйте файл окружения, исключённый из Git. В CI выдавайте отдельный секрет с минимально необходимыми правами и заменяйте его по принятому регламенту. Если ключ попал в лог, коммит или клиентский код, считайте его раскрытым: отзовите его и выпустите новый.
У Claude Code другая модель безопасности. Инструмент работает с локальной файловой системой и командами, поэтому важно ограничивать рабочий каталог, проверять разрешения и не давать автоматический доступ к секретам проекта. В API-интеграции опасность чаще связана с входными данными, утечкой персональных данных, чрезмерным контекстом и действиями, которые приложение выполняет после ответа модели.
| Риск | Что проверить | Практическая мера |
|---|---|---|
| Утечка ключа | Логи, Git, браузер | Секреты окружения и ротация |
| Слишком широкий контекст | Файлы и поля запроса | Белый список данных и маскирование |
| Непредсказуемый ответ | Типы и обязательные поля | Схема, валидация, ручной fallback |
| Опасное действие | Что запускается после ответа | Отдельные права и подтверждение |
Стоимость, лимиты и наблюдаемость
Цена запроса зависит от модели и количества входных и выходных токенов. На официальной странице Anthropic отдельно описаны обычная тарификация, кэширование промптов и Batch API, поэтому не стоит переносить цену из старой статьи или чужого калькулятора. Для бюджета фиксируйте фактический usage из ответов и сверяйте его с текущими условиями аккаунта.
Ограничивайте не только число запросов, но и их размер. Перед отправкой можно обрезать слишком длинный текст, выбирать релевантные фрагменты и задавать разумный max_tokens. На уровне продукта полезны дневной лимит на пользователя, общий бюджет на проект и аварийный выключатель. Это защищает и от злоупотреблений, и от случайного цикла повторных запросов.
Минимальный журнал запроса должен позволять ответить на четыре вопроса: когда это произошло, какая операция выполнялась, какой ответ вернулся и сколько ресурсов использовано. Не записывайте туда API-ключ, полные персональные данные и секретный контекст. Идентификатор запроса Anthropic сохраняйте отдельно от пользовательского текста: он помогает сопоставить вашу ошибку с диагностикой провайдера.
Ошибки и повторные попытки
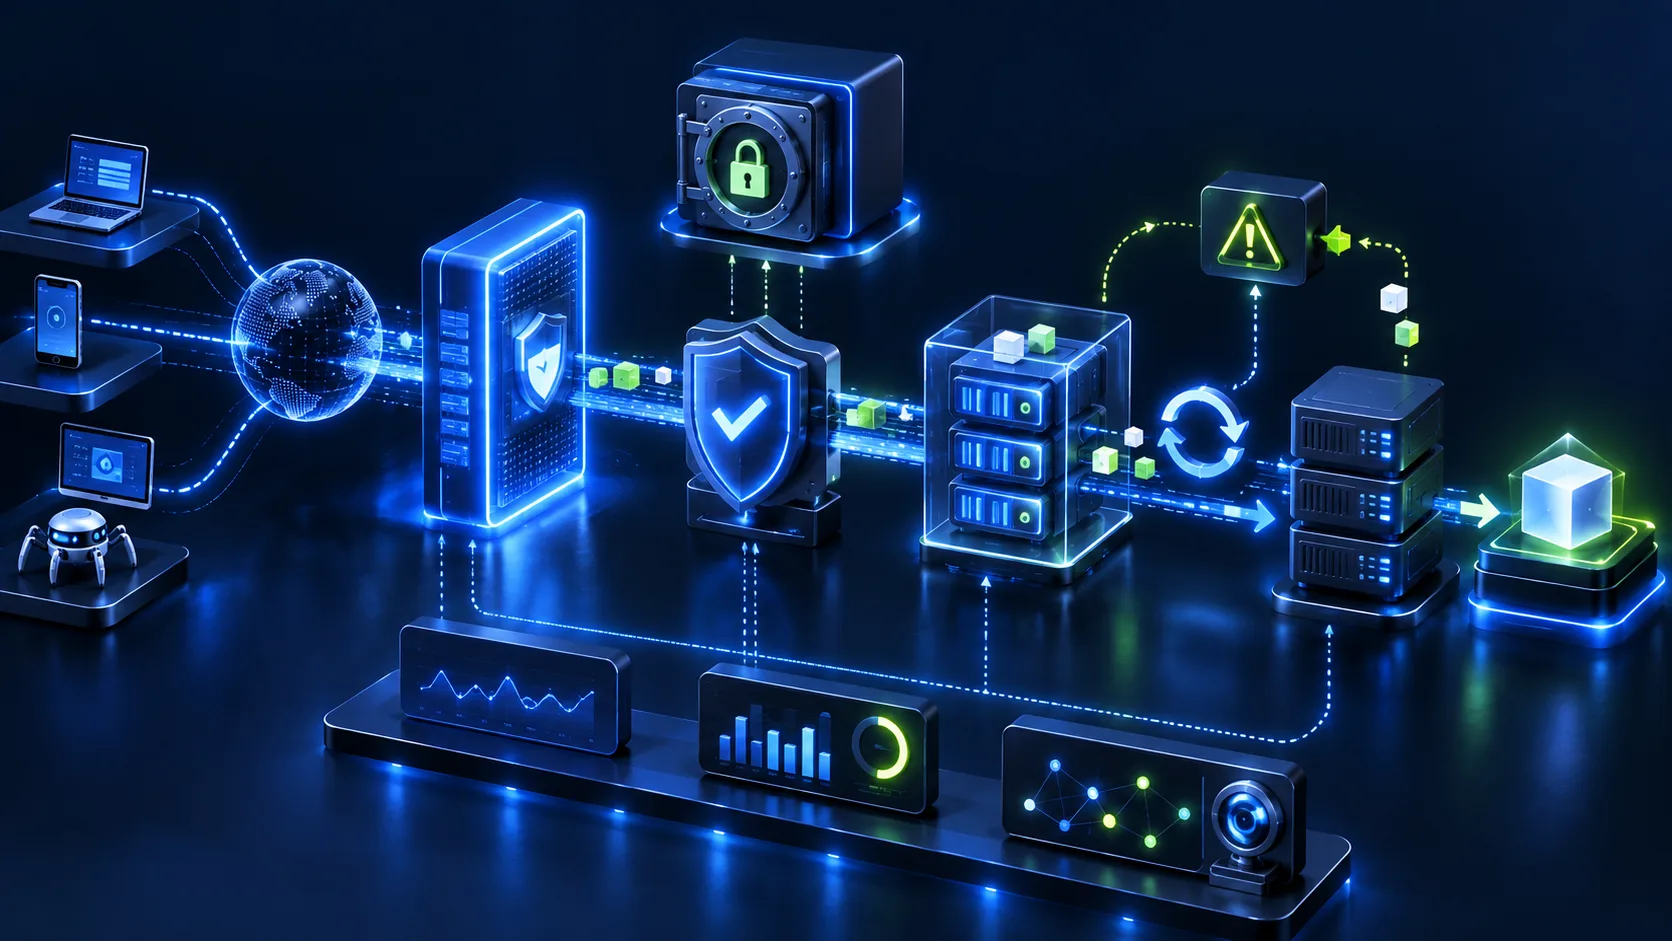
Ошибка API — это не сигнал повторять запрос бесконечно. Сначала классифицируйте её. Ошибка аутентификации требует проверки ключа и конфигурации, а не повтора. Ошибка лимита скорости обычно требует задержки и контроля очереди. Ошибка размера запроса требует уменьшить контекст. Временные ошибки сервиса можно повторить ограниченное число раз с экспоненциальной задержкой и случайным разбросом.
- 400 — проверьте параметры, роли сообщений и формат тела.
- 401 — проверьте ключ, его срок действия и способ передачи.
- 403 — проверьте права и доступность операции для аккаунта.
- 413 — уменьшите размер запроса или разделите документ.
- 429 — примените backoff, очередь и лимит параллельности.
- 500/529 — ограниченно повторите запрос и предусмотрите понятный fallback.
Повтор безопасен не всегда. Для генерации черновика повтор обычно допустим. Для операции, которая после ответа создаёт заказ или меняет запись, нужен собственный идентификатор идемпотентности и проверка состояния до применения результата. Модель не должна быть единственным механизмом, который решает, был ли предыдущий шаг выполнен.
Рабочий чек-лист перед запуском
Перед публикацией интеграции проведите короткую проверку. Убедитесь, что ключ доступен только серверу, модель и лимиты задаются конфигурацией, а ошибки не раскрывают секреты и внутренние инструкции. Проверьте обычный запрос, пустой ввод, длинный ввод, отказ внешнего сервиса, превышение лимита и ответ, который не соответствует ожидаемой схеме.
- Граница между Claude Code и API описана в документации проекта.
- Секреты отсутствуют в Git, клиентском коде и обычных логах.
- Входные данные очищаются и ограничиваются до вызова API.
- Ответ валидируется до записи в базу или запуска действия.
- Есть тайм-аут, ограниченное число повторов и fallback.
- Сохраняются usage и request-id без лишних персональных данных.
- Цены и доступность выбранной модели проверены по официальной документации.
Для учебной проверки можно собрать небольшой набор обезличенных входов: короткий обычный запрос, запрос с пропущенным обязательным полем, длинный текст, запрещённую операцию и повтор одного и того же идентификатора. Для каждого случая заранее определите ожидаемый исход: успешный ответ, понятная ошибка, сокращение контекста, отказ или безопасное повторение. Такой набор не доказывает качество модели во всех ситуациях, но быстро показывает, не ломается ли серверная обвязка на границах сценария.
Итоговая архитектура обычно получается простой: Claude Code помогает команде создавать и сопровождать код, а Claude API выполняет узкую функцию внутри серверного процесса. Такое разделение делает расходы видимыми, разрешения — управляемыми, а замену модели — технической настройкой, а не переписыванием всего продукта.